01Una investigación que cuestiona la seguridad de la información pública
Hallazgo de BellingcatLa inteligencia de fuentes abiertas (OSINT) ha dejado de ser una disciplina asociada exclusivamente a investigaciones digitales o periodísticas. Su capacidad para relacionar información aparentemente inocua puede revelar aspectos relevantes del funcionamiento de organizaciones e instalaciones estratégicas.
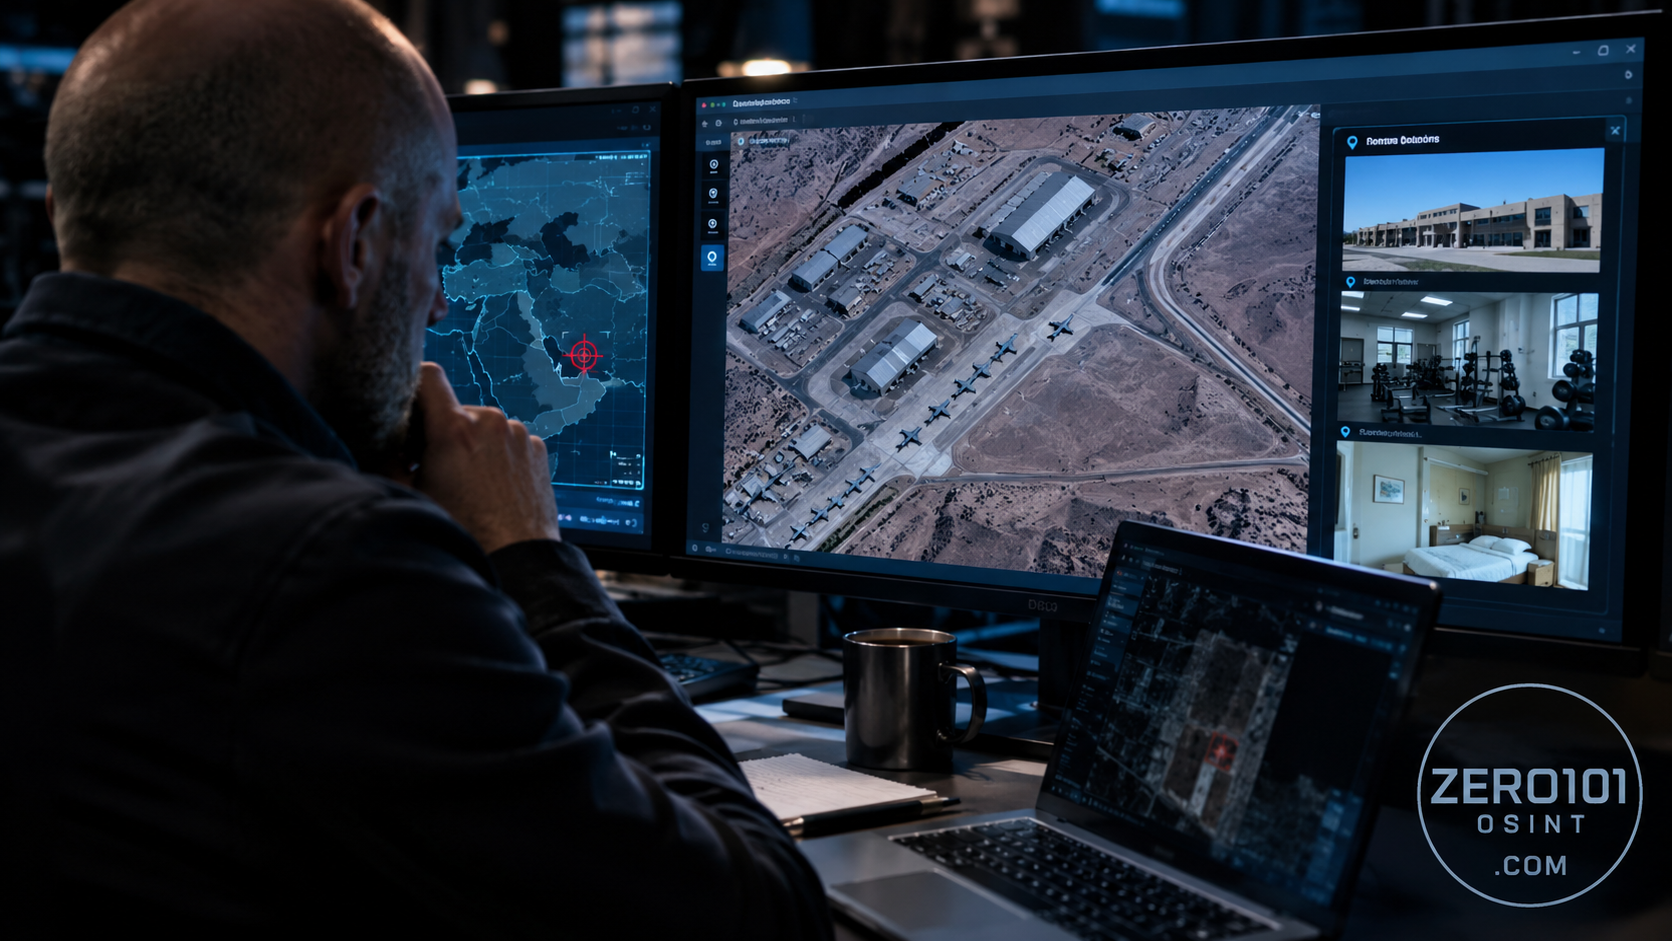
Una investigación publicada el 5 de noviembre de 2026 por Bellingcat, firmada por Sebastian Vandermeersch, ha documentado cómo plataformas de cartografía comercial y contenidos aportados por usuarios exponían detalles sobre cuatro bases militares estadounidenses en Oriente Medio que habían sufrido ataques iraníes.
El trabajo examinó instalaciones en Kuwait, Jordania y Qatar, utilizando información procedente de servicios cartográficos, imágenes satelitales y documentación visual de acceso público.
Los investigadores identificaron información sobre funciones de edificios, zonas de alojamiento, servicios internos y otros elementos de la actividad cotidiana.
El hallazgo no demuestra que esos datos fueran utilizados directamente por Irán para planificar sus ataques. Sí demuestra que información potencialmente sensible permanecía accesible públicamente y podía ser consultada por terceros.
Esta diferencia entre exposición comprobada y explotación no demostrada resulta esencial para interpretar correctamente la investigación.
02El verdadero problema: información dispersa que adquiere valor al relacionarse
Análisis Zero101OSINTUna fotografía publicada por un visitante puede parecer irrelevante.
Una reseña que describe un servicio interno tampoco constituye necesariamente una amenaza.
Y una imagen satelital comercial, considerada de forma aislada, puede ofrecer información limitada.
Sin embargo, cuando distintas fuentes describen una misma instalación, su combinación puede permitir comprender aspectos que ninguna de ellas revela por separado.
Este fenómeno constituye uno de los fundamentos de la inteligencia OSINT: transformar datos públicos dispersos en información contextualizada y evaluable.
Bellingcat documentó coincidencias entre instalaciones identificadas en plataformas cartográficas y estructuras posteriormente dañadas durante los ataques.
Para contrastar sus conclusiones, recurrió a material visual de distintas procedencias, incluidas imágenes difundidas por medios y documentación oficial estadounidense.
La relevancia del caso no reside en una herramienta concreta, sino en la acumulación de información pública que una organización no necesariamente controla de forma centralizada.
03De las instalaciones militares a las infraestructuras críticas
Análisis Zero101OSINTAunque la investigación se centra en bases militares, el problema de fondo no es exclusivo del ámbito de defensa.
Puertos, aeropuertos, centros logísticos, instalaciones energéticas y grandes complejos industriales mantienen una presencia digital que puede incluir fotografías, reseñas, publicaciones profesionales, material comercial y documentación institucional.
En condiciones normales, muchos de esos contenidos tienen finalidades legítimas: comunicación corporativa, orientación de visitantes, contratación, transparencia o promoción de servicios.
El riesgo aparece cuando la publicación de información no ha sido evaluada considerando su posible correlación con otras fuentes.
Una organización puede disponer de controles físicos rigurosos y, simultáneamente, carecer de procedimientos para revisar su exposición digital.
La seguridad física y la seguridad de la información pública no deberían gestionarse como ámbitos independientes.
04El factor humano y la exposición involuntaria
Análisis Zero101OSINTUna parte de la información analizada por Bellingcat procedía de aportaciones de usuarios.
Este aspecto resulta especialmente significativo.
No toda exposición de información sensible responde a una filtración deliberada. Puede surgir de publicaciones realizadas sin conciencia de sus implicaciones, imágenes compartidas durante actividades cotidianas o contenidos que permanecen disponibles durante años.
En consecuencia, una política de protección de instalaciones estratégicas no debería limitarse a prohibir determinadas publicaciones.
También necesita formación, criterios claros de divulgación y mecanismos de revisión.
La cuestión no consiste en impedir toda presencia digital, sino en identificar qué información puede producir riesgos cuando se relaciona con otras fuentes públicas.
05La perspectiva de Zero101OSINT: de la vigilancia digital a la auditoría preventiva
Análisis Zero101OSINTDesde una perspectiva de inteligencia corporativa, este caso ilustra la utilidad de las auditorías OSINT defensivas.
Una auditoría de exposición digital puede evaluar, dentro de un alcance autorizado, qué información sobre una organización resulta accesible públicamente y si su difusión genera riesgos razonablemente identificables.
El análisis debería centrarse en cinco ámbitos:
- 1.
Inventario de exposición pública: identificar categorías de información corporativa accesibles en buscadores, plataformas cartográficas y canales oficiales.
- 2.
Evaluación de sensibilidad: distinguir información comercial legítima de contenidos cuya difusión puede comprometer la seguridad.
- 3.
Revisión de publicaciones: comprobar la existencia de políticas para empleados, proveedores y colaboradores.
- 4.
Gestión de hallazgos: establecer responsables y procedimientos de corrección cuando se detecten exposiciones relevantes.
- 5.
Seguimiento periódico: revisar cambios en la presencia digital sin convertir la auditoría en una actividad de vigilancia indiscriminada.
Una auditoría no garantiza que una instalación quede protegida frente a amenazas externas. Su función es reducir exposiciones evitables y aportar información útil a quienes toman decisiones de seguridad.
06Un límite fundamental: OSINT no equivale a prueba de causalidad
Límite metodológicoEl aspecto más delicado de esta investigación es la relación entre la información publicada y los ataques sufridos por las instalaciones.
Que una estructura aparezca identificada en una plataforma pública y posteriormente resulte dañada no demuestra, por sí solo, que esa plataforma haya sido utilizada para seleccionarla como objetivo.
Una operación militar puede recurrir a múltiples fuentes de inteligencia, incluidas capacidades técnicas y humanas no disponibles para investigadores externos.
Atribuir una decisión operativa concreta a Google Maps sin evidencia adicional sería metodológicamente incorrecto.
La conclusión verificable es más limitada, pero igualmente relevante: existía información pública que podía contribuir al conocimiento de instalaciones estratégicas.
07El perímetro de seguridad también es informativo
Análisis Zero101OSINTLa investigación de Bellingcat recuerda que la protección de una instalación no termina en sus accesos, cámaras o barreras físicas.
Su exposición pública también forma parte del riesgo que debe gestionar.
La expansión de la cartografía comercial, las redes sociales y las plataformas de contenido generado por usuarios ha multiplicado las posibilidades de publicación involuntaria de información.
El desafío para las organizaciones no consiste en eliminar su huella digital, algo generalmente inviable, sino en conocerla, evaluarla y reducir las exposiciones que puedan resultar perjudiciales.
Una infraestructura puede estar físicamente protegida y, al mismo tiempo, revelar más información de la necesaria en Internet.
Ese es el verdadero aprendizaje OSINT del caso.
Fuente principal
Investigación original Hallazgo de Bellingcat
Bellingcat. Sebastian Vandermeersch. How Online Maps Lay Bare the US Military Bases Targeted by Iran. 5 de noviembre de 2026.
Nota editorial. El análisis de riesgos corporativos y las recomendaciones preventivas son elaboración de Zero101OSINT a partir del caso publicado. No constituyen una investigación independiente de las instalaciones militares mencionadas.
ZERO101OSINT — Inteligencia de fuentes abiertas y análisis de riesgos.