01Una recompensa que escondía algo más
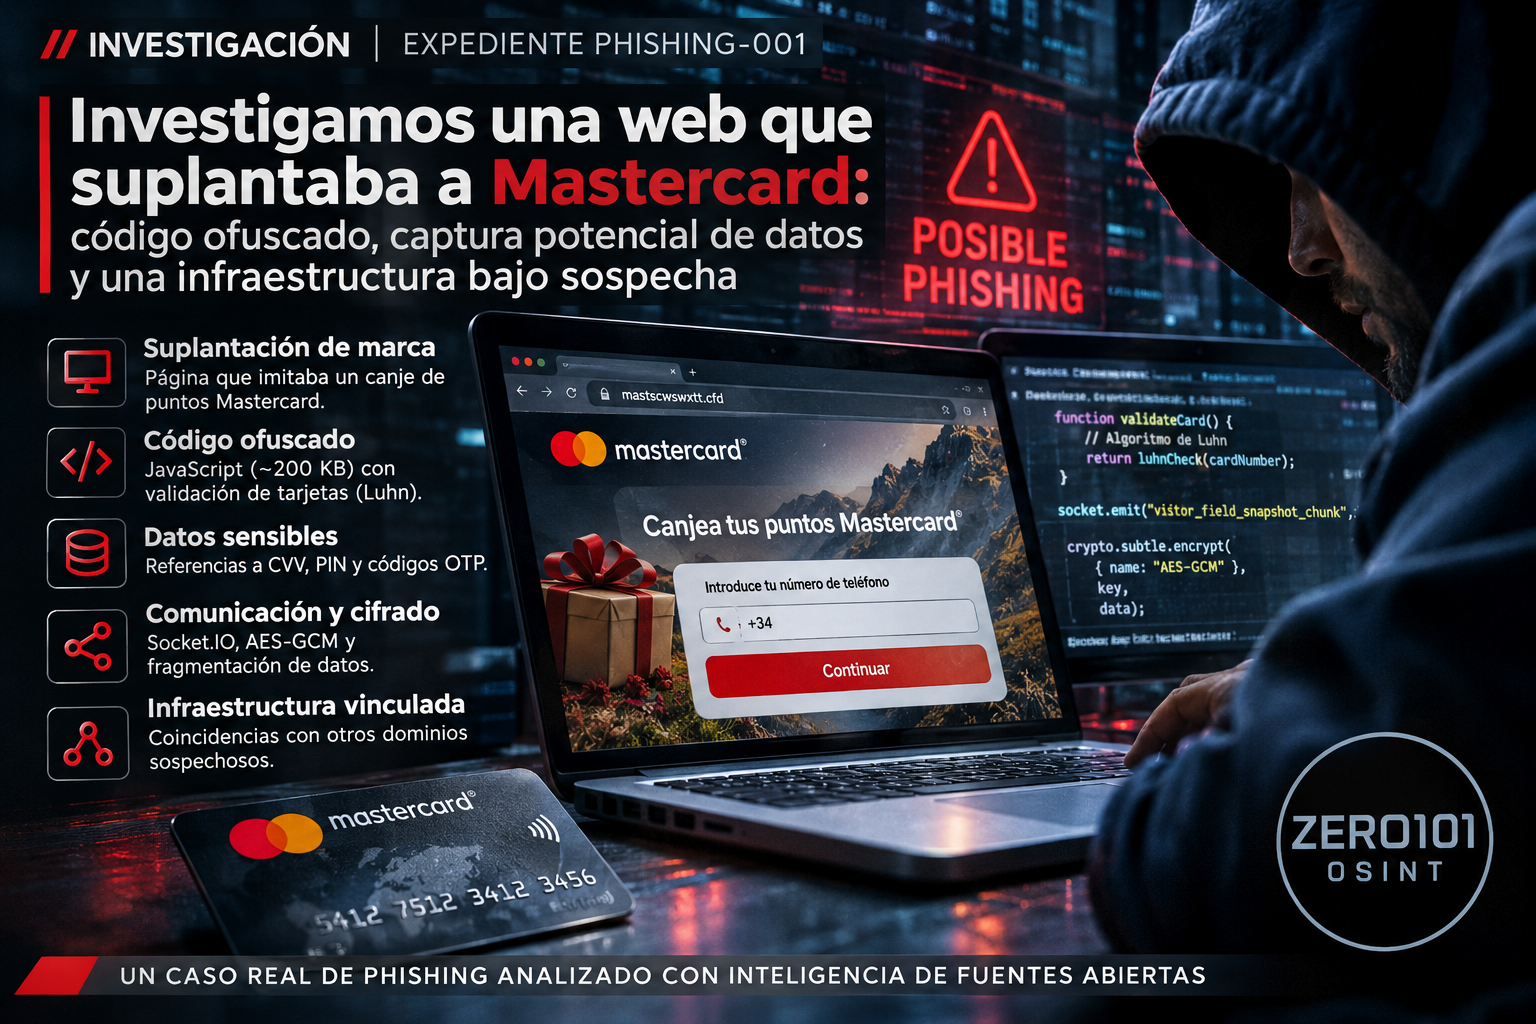
El 1 de noviembre de 2026, Zero101OSINT inició una investigación sobre el dominio mastscwswxtt[.]cfd, asociado a una página que se presentaba como un servicio de canje de puntos Mastercard.
La apariencia del sitio respondía a un patrón conocido de ingeniería social: utilizar el reconocimiento de una marca financiera para inducir al visitante a realizar una acción aparentemente rutinaria.
La primera pantalla solicitaba un número de teléfono y ofrecía continuar hacia otra página denominada points_dashboard.html.
A simple vista, podía parecer una promoción comercial. Sin embargo, la inspección de los archivos conservados reveló una estructura técnica mucho más compleja que la necesaria para mostrar una página informativa.
El navegador también había advertido del carácter potencialmente fraudulento del sitio.
Ante estos indicios, se preservó una copia local para analizar su contenido sin continuar interactuando con la infraestructura sospechosa.
02Preservación de evidencias: antes de investigar, conservar
La copia del sitio se obtuvo mediante HTTrack el 1 de noviembre de 2026.
El archivo preservado, denominado Pishing 1.zip, contiene 79 entradas, de las cuales 61 son archivos.
La huella criptográfica SHA-256 registrada para la evidencia es:
SHA-256 · Pishing 1.zip
e492bfb59366e15f02c40666ee2a628219d2e8ce69477e56a1d4b6aa590c4088Esta huella permite comprobar si una copia coincide exactamente con la evidencia registrada.
No acredita por sí sola la fecha original de publicación, la identidad del administrador ni que la descarga represente la totalidad del servidor.
La investigación se realizó mediante examen estático de archivos HTML, JavaScript y registros de adquisición, sin ejecutar el código sospechoso.
03El hallazgo principal: 200 KB de JavaScript ofuscado
Uno de los elementos más relevantes apareció en el archivo visitord369.js, de 200.804 bytes.
El análisis identificó funciones relacionadas con el reconocimiento y procesamiento de campos sensibles.
Entre los identificadores presentes figuraban:
card-numbernúmero de tarjeta.card-cvvcódigo de verificación.otpcontraseña de un solo uso.pinnúmero de identificación personal.security-answerrespuesta de seguridad.
La presencia de estos identificadores indica que el código contiene componentes preparados para reconocer determinadas categorías de información.
Pero existe una distinción fundamental: identificar una función en el código no demuestra que se haya ejecutado ni que haya capturado datos reales.
La segunda página del recorrido no estaba incluida en la copia preservada, por lo que no fue posible reconstruir completamente la interacción que habría experimentado un visitante.
04El algoritmo de Luhn: comprobación de tarjetas bancarias
La revisión posterior del JavaScript permitió identificar una implementación del algoritmo de Luhn, ampliamente utilizado para comprobar la estructura de números de tarjetas de pago.
La función eliminaba caracteres no numéricos, comprobaba la longitud del valor recibido y aplicaba el procedimiento matemático de módulo 10.
Además, aparecía integrada en una lógica de validación que contemplaba otros campos habituales de una tarjeta: titular, caducidad y CVV.
Esto representa un hallazgo relevante porque demuestra que el código incorporaba mecanismos de validación de información bancaria.
Sin embargo, Luhn únicamente verifica una condición matemática. No permite comprobar si una tarjeta existe, si dispone de fondos ni si una transacción está autorizada.
Tampoco demuestra que se haya producido un robo de credenciales.
05Socket.IO, AES-GCM y fragmentación: una arquitectura de transmisión
La investigación identificó una segunda capa técnica de especial interés.
El JavaScript contenía referencias a Socket.IO, una tecnología que permite establecer comunicaciones entre cliente y servidor.
También aparecían estructuras de mensajes con los identificadores eventType y payload, junto con procedimientos de cifrado AES-GCM.
El código incluía además mecanismos de fragmentación de información, confirmaciones de recepción, temporizadores y reintentos.
Entre los elementos observados destacaban:
visitor_field_snapshot_chunksnapshotSha256chunkIndexchunkCountEn conjunto, estas funciones son compatibles con una arquitectura capaz de preparar, dividir y transmitir información.
La hipótesis de trabajo es que esos componentes podrían formar parte de un sistema de recogida y transporte de datos introducidos en formularios.
No obstante, el análisis no consiguió reconstruir íntegramente el flujo entre cada campo del formulario y un paquete transmitido.
No se observó tráfico de exfiltración ni se acreditó la transferencia efectiva de datos bancarios.
Esa limitación impide presentar como confirmado un robo de información.
06La infraestructura: dominios, direcciones IP y coincidencias
La investigación incorporó datos publicados por plataformas externas de reputación y análisis de dominios.
Una ficha de Gridinsoft consultada el 2 de noviembre asociaba el dominio investigado con:
Tabla de indicadores · PHISHING-001
Fuente secundaria| Indicador | Dato documentado |
|---|---|
| Dominio | mastscwswxtt[.]cfd |
| Registro publicado | 31/10/2026 |
| Registrador publicado | Global Asset Domains Inc. |
| Identificador IANA | 4313 |
| IP publicada | 43.132.227.112 |
| ASN publicado | AS132203 |
| Proveedor asociado | Tencent |
Estos datos procedían de una fuente secundaria y no fueron corroborados íntegramente mediante respuestas RDAP autoritativas o registros DNS históricos originales.
Por tanto, no deben utilizarse para identificar a los responsables ni para afirmar que la IP continuaba alojando el sitio en una fecha posterior.
También aparecieron referencias al dominio masterkmht[.]com y coincidencias técnicas con otras páginas sospechosas.
Entre los dominios candidatos figuraban mastscwswxt[.]cfd —con una letra menos que el dominio principal— y mastwxy[.]it.com.
Las fichas consultadas mostraban semejanzas en temática, recursos y determinados indicadores técnicos.
Estas coincidencias permiten formular la hipótesis de reutilización de una plantilla o infraestructura, pero no acreditan que exista un operador común.
07Cuatro detecciones externas de riesgo
La ficha pública consultada el 2 de noviembre recogía cuatro detecciones maliciosas o de phishing entre 26 motores citados.
Las clasificaciones correspondían a CRDF, Emsisoft, Fortinet y Netcraft.
Se trata de información secundaria, no de una consulta directa preservada de todos los motores.
Los resultados refuerzan la valoración preventiva del dominio como infraestructura de alto riesgo, aunque no permiten demostrar víctimas, pérdidas económicas ni autoría.
08El problema del takedown: detectar no equivale a retirar
Una vez identificados los indicios, Zero101OSINT inició gestiones para denunciar la infraestructura sospechosa.
Se remitieron comunicaciones de abuso y recordatorios posteriores, sin que conste hasta el momento una respuesta que confirme las medidas adoptadas.
Esta situación introduce una cuestión importante en la lucha contra el phishing: la diferencia entre detectar una amenaza y conseguir que desaparezca.
En la gestión de un dominio intervienen distintos responsables:
- El registrador administra la relación de registro del dominio y está sujeto a obligaciones contractuales relacionadas con determinadas modalidades de abuso DNS.
- El proveedor de alojamiento presta la infraestructura que puede servir el contenido.
- Los sistemas de navegación segura pueden advertir o bloquear el acceso de los usuarios sin que necesariamente se haya retirado el sitio de Internet.
Son mecanismos diferentes y sus resultados no deben confundirse.
La investigación contempla una escalada a ICANN si se acredita que el registrador recibió una denuncia suficientemente documentada y no cumplió sus obligaciones aplicables.
En el momento de redactar este reportaje, el estado actual de retirada del dominio no está confirmado.
09Lo que sabemos y lo que todavía no podemos demostrar
Una investigación OSINT rigurosa no consiste únicamente en acumular indicadores. También exige establecer sus límites.
Hallazgos documentados
- Existencia de una página que aparentaba ofrecer recompensas Mastercard.
- Solicitud inicial de un número de teléfono.
- Presencia de JavaScript ofuscado con referencias a campos financieros y de autenticación.
- Implementación de validación Luhn.
- Componentes de mensajería, cifrado y fragmentación.
- Detecciones externas de reputación desfavorable.
Aspectos no acreditados
- Exfiltración efectiva de información.
- Existencia o número de víctimas.
- Identidad de los responsables.
- Localización geográfica de los operadores.
- Control común de los dominios correlacionados.
- Retirada definitiva del dominio.
Esta separación es esencial para evitar que una investigación técnica termine convirtiendo hipótesis razonables en afirmaciones no demostradas.
10Conclusiones: la anatomía de una amenaza
El expediente PHISHING-001 permite caracterizar una página de alto riesgo compatible con una operación de phishing financiero.
La combinación de una marca de pagos suplantada, mecanismos de validación bancaria y funciones de transporte de información constituye un conjunto de indicadores suficientemente relevante para justificar su investigación y notificación.
La preservación de evidencias permitió estudiar componentes técnicos sin ejecutar el código sospechoso ni introducir datos personales o bancarios.
El caso también muestra las limitaciones de la investigación independiente: la disponibilidad parcial de archivos, la dependencia de fuentes secundarias para algunos datos de infraestructura y las dificultades para verificar las actuaciones de retirada.
La conclusión de Zero101OSINT es que existen indicios técnicos sólidos de una infraestructura compatible con phishing financiero, pero no pruebas suficientes para afirmar que se produjo una exfiltración efectiva o atribuir la operación a personas concretas.
El expediente queda en seguimiento para documentar cualquier respuesta de los proveedores o modificación verificable del estado del dominio.
Fuentes y metodología
- Evidencia primaria Hecho documentado
- Copia HTTrack
Pishing 1.zip, informe forense consolidado ZERO101OSINT PHISHING-001 y anexos técnicos de noviembre de 2026. - Fuente secundaria de reputación Fuente secundaria
- Gridinsoft — mastscwswxtt[.]cfd, consulta documentada el 2 de noviembre de 2026.
- Referencia institucional
- ICANN — Reclamaciones de cumplimiento contractual
Nota editorial. Mastercard se menciona exclusivamente como marca presuntamente suplantada. No se atribuye a la compañía participación en la actividad investigada.
Advertencia de seguridad. Los dominios sospechosos se reproducen neutralizados ([.]) y sin enlace activo. No se recomienda visitarlos.
ZERO101OSINT — Inteligencia de fuentes abiertas, investigación digital y análisis de riesgos.